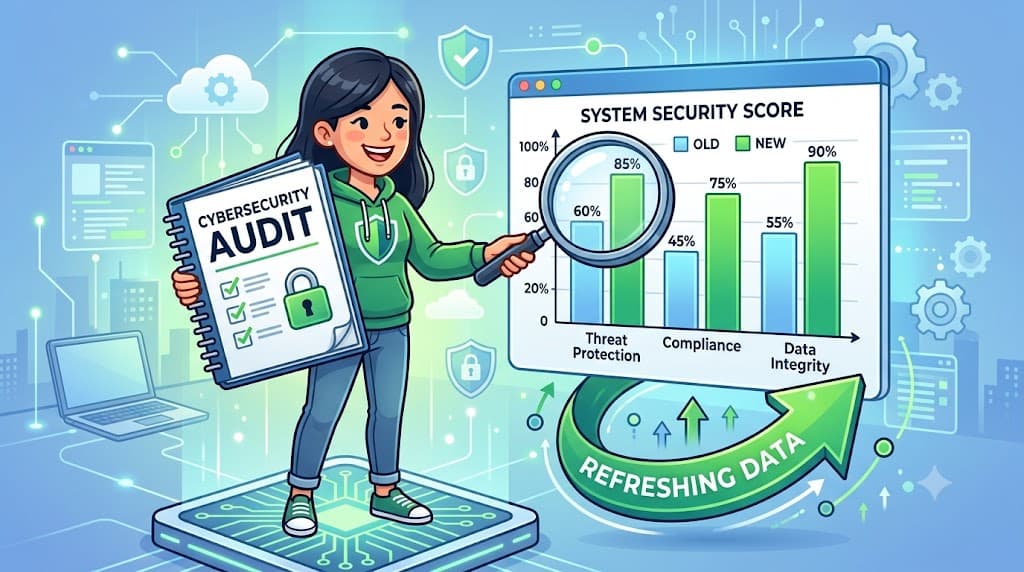
Hari 55: Laporan Audit, Data DefectDojo Ternyata Basi
Menyusun laporan audit dari DefectDojo? Ternyata datanya basi. Scan ulang mengubah cerita: IaC turun 14 ke 2 temuan, dan muncul CVE stdlib yang belum ke-fix.
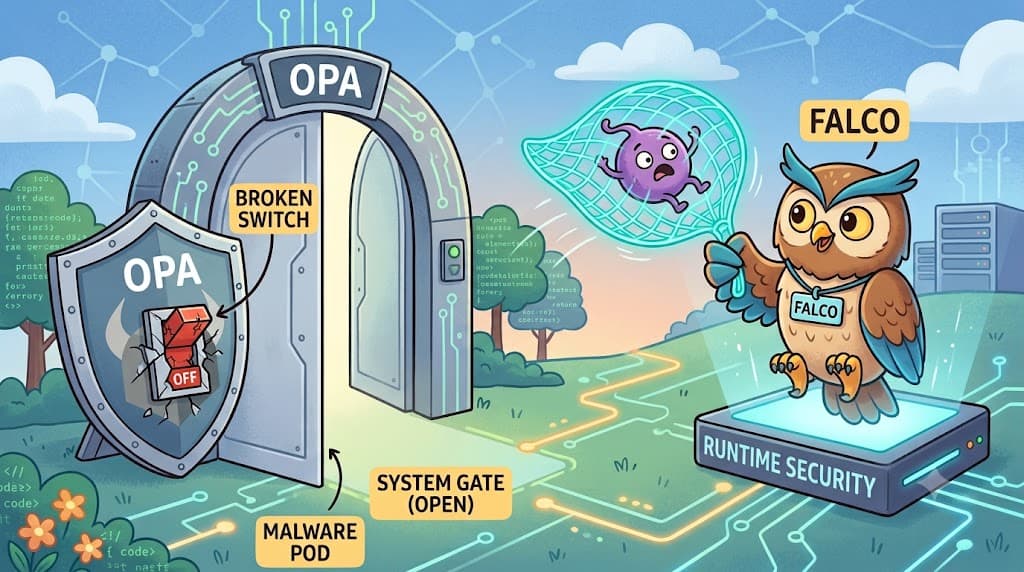
Hari 54: OPA Mati, Pod Nakal Lolos, Falco Masih Menangkap
Simulasi chaos: admission control (OPA) dimatikan, pod nakal lolos masuk. Tapi Falco tetap menangkap pod privileged. Ada script drift-check untuk menutup gap-nya.
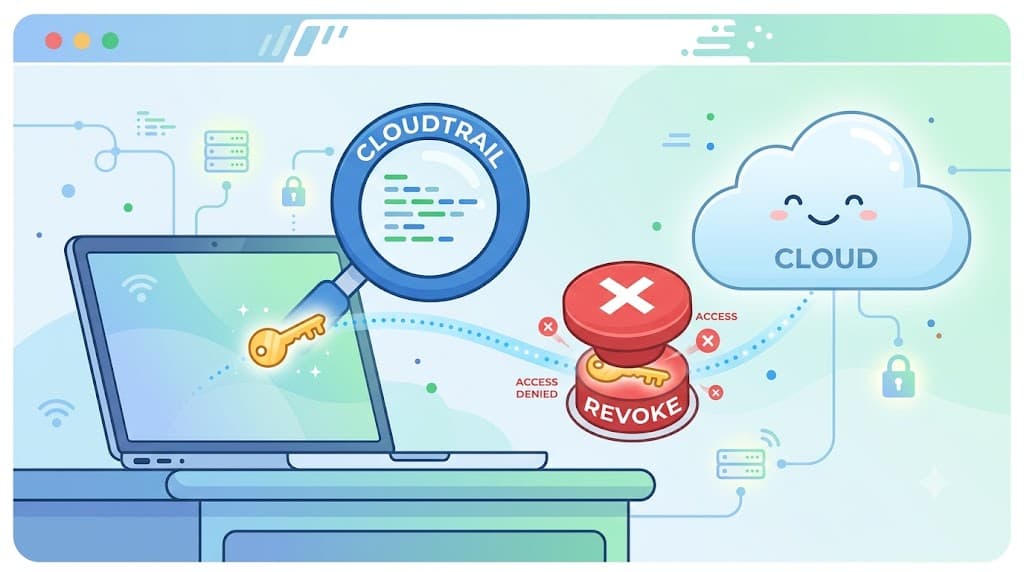
Hari 53: Kunci AWS Bocor, CloudTrail Menangkap Pencurinya
Simulasi red team: kunci AWS sengaja dibocorkan. CloudTrail menangkap jejaknya, dan skrip auto-revoke mematikan kunci itu seketika. Ini ceritanya.
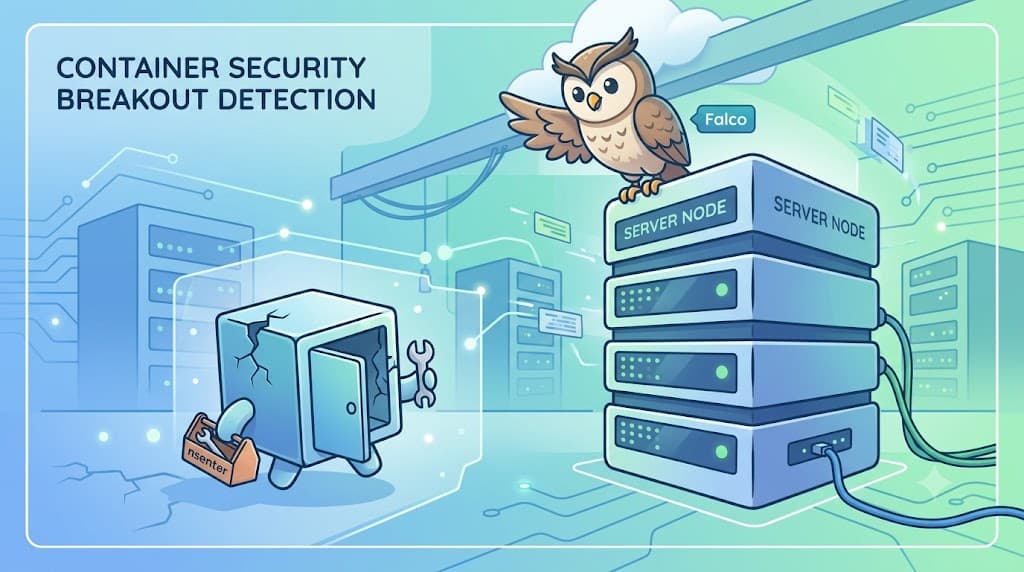
Hari 52: K8s Escape, Falco Blind, Banjir 1000 Alert Palsu
Simulasi red team: keluar dari container Kubernetes, baca kredensial node. Falco diam total. Saat diperbaiki, malah banjir alert palsu. Ini ceritanya.
Hari 50: Apa Itu Prowler? Scan Keamanan AWS untuk Pemula
Prowler itu seperti "audit kesehatan" untuk akun AWS kamu. Cek 328 hal — dari IAM yang nggak pakai MFA sampai S3 bucket yang terbuka ke publik. Ini cerita saya scan akun AWS pertama kali dan kaget 132 temuan.
Page 3 of 14 • 79 articles